Hola, soy
Javier
Morales
Constructor de agentes de IA e ingeniero de seguridad de IA.
AI Security Engineer | Seguridad de Agentic AI y MCP | Protegiendo agentes autónomos en producción | Detección y Respuesta
Sobre mí
Constructor de agentes de IA e ingeniero de seguridad de IA. Diseño agentes de IA autónomos para operaciones de seguridad, y los guardrails, evaluaciones y gobernanza que los mantienen seguros y bajo control.
Arquitecto y operador de un sistema de IA agéntica 24/7 que ejecuta operaciones de seguridad en un entorno AWS multi-cuenta grande. Agentes LLM trian e investigan alertas, usan herramientas en SIEM, identidad, cloud y colaboración mediante el Model Context Protocol (MCP), y escalan a un analista humano solo cuando importa. Un principio de diseño manda: el modelo propone, el código determinista decide y una persona aprueba cualquier acción irreversible.
Especialista en asegurar la propia IA: defensa en capas contra prompt injection, filtrado de las salidas de herramientas antes de que vuelvan al modelo, agentes en sandbox con deny lists y aprobaciones firmadas de un solo uso en un orquestador multi-agente. La confianza en la IA se mide, no se asume: cada cambio de modelo pasa una puerta de evaluación, la precisión se monitoriza con rollback automático y la memoria del agente está protegida contra envenenamiento.
Autor de «Securing Autonomous AI: Patterns for Controlling Agents, Models & Tools» (en español «Blindar Agentes IA») y creador de herramientas open-source de seguridad de IA: un linter para servidores MCP y agentes, guardrails para asistentes de código y un detector de prompt injection. Más de 15 años en infraestructura, cloud y seguridad. MSc en Ciberseguridad y coautor de un benchmark peer-reviewed de herramientas de análisis de malware Android (MDPI Electronics, 2024). Certificado en AWS Security y Machine Learning.

Impacto
Operaciones de Seguridad Autónomas
Sistema de producción con IA integrando SIEM, identidad, APIs cloud, ticketing y gestión de vulnerabilidades mediante arquitectura MCP. Agentes especializados manejan flujos de investigación por niveles desde triaje automatizado hasta análisis de comportamiento.
Detection-as-Code a Escala
Cientos de detecciones SIEM en multi-cuenta AWS con testing unitario, enriquecimiento contextual, supresión dinámica y despliegue automatizado. Programa sistemático de reducción de ruido en el pipeline de alertas.
Arquitectura Defensiva para Agentes IA
Framework defensivo multicapa para operaciones asistidas por IA: verificación de integridad, escaneo de prompt injection, monitorización de supply chain y guardrails contra clases de ataque emergentes.
Lo Que Construyo
Agent Audit Kit
Linter de seguridad self-hosted para agentes de IA y servidores MCP. Apúntalo a un mcp.json o configuración de agente y marca riesgos mapeados al OWASP Agentic Top 10: agencia excesiva, prompt injection, tool poisoning, supply chain, SSRF, exfiltración de datos y falta de human-in-the-loop. Genera JSON, SARIF para code scanning y un informe HTML, e incluye reglas Sigma para monitorizar los mismos riesgos en producción. Python puro, cero dependencias, sin telemetría. Probado contra 64 repos públicos de servidores MCP.
Ver proyecto →Guardrails de Seguridad para IA
Sistema de defensa open-source para asistentes de código IA como Claude Code. Hooks pre y post llamada a herramienta frenan acciones peligrosas antes de ejecutarse: detección de prompt injection en 14 categorías de patrones con manejo de evasión Unicode, escaneo de fugas de credenciales, bloqueo de comandos peligrosos y escalada de privilegios, y verificación de integridad SHA256. Python puro, 68 tests automatizados, licencia MIT.
Ver proyecto →Detector de Prompt Injection
Librería Python ligera para detectar ataques de prompt injection en salidas de agentes IA. 23 patrones regex, normalización Unicode NFKC, eliminación de caracteres zero-width y escaneo de credenciales.
Ver proyecto →MCP Security Toolkit
Servidores MCP para operaciones de seguridad: consultas SIEM, enriquecimiento de threat intel y automatización de respuesta a incidentes. Conecta LLMs directamente con herramientas de seguridad para flujos SOC autónomos.
Ver proyecto →Framework Detection-as-Code
Reglas de detección en producción con testing unitario, enriquecimiento contextual y supresión dinámica para entornos AWS multi-cuenta. Incluye ejemplos reales de detecciones SIEM y reducción sistemática de falsos positivos.
Ver proyecto →Workflows de Seguridad n8n
Plantillas de workflows n8n para operaciones de seguridad: triaje de alertas con IA, enriquecimiento de threat intel, monitoreo de certificados, resumen diario de seguridad y auditoría de nuevos usuarios.
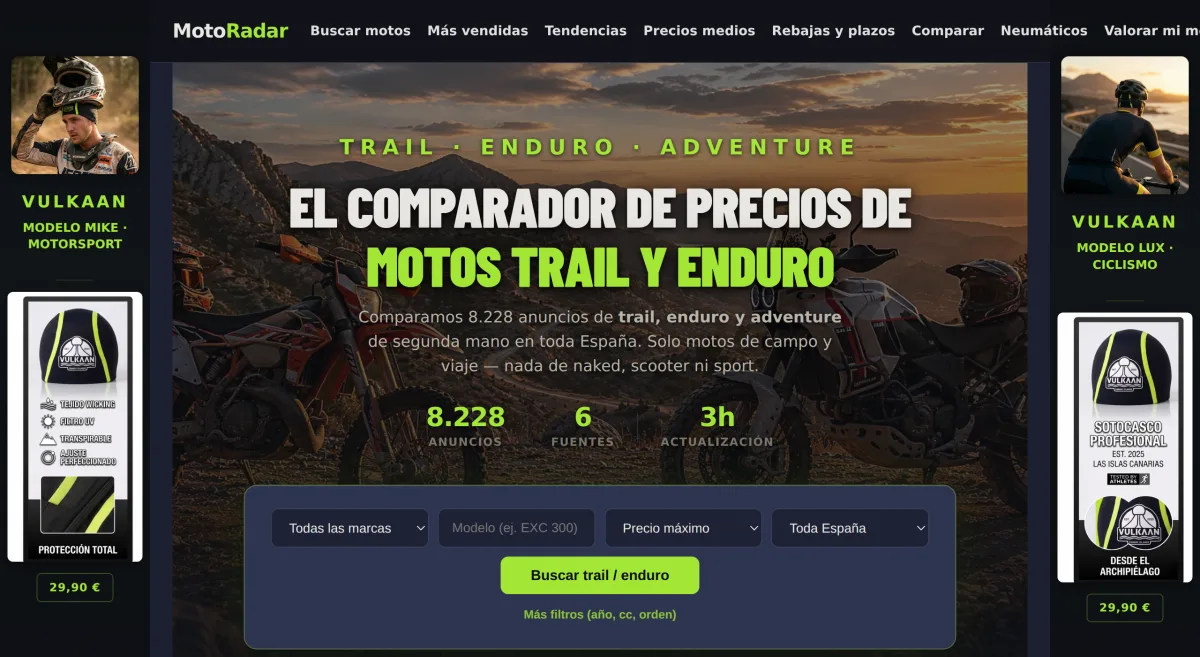
Ver proyecto →MotoRadar — Inteligencia de Precios de Motos
Proyecto personal: motor de comparación de precios de motos enduro y trail de segunda mano en España. Agrega listings de 4 plataformas, aplica scoring de ofertas con z-score, rastrea tendencias de precios y detecta outliers. Construido con FastAPI, PostgreSQL, HTMX y una extensión de navegador para recolección de datos.
Ver proyecto →Stack Técnico
IA & Automatización
Detección & Respuesta
Cloud & Infraestructura
Seguridad & Compliance
Backend & Datos
Frontend & Scraping
Experiencia
Staff Security Engineer
Tealium · Remote, Canary Islands
- Arquitecto y operador de un sistema de triaje con IA agéntica 24/7 en producción: el modelo propone, el código determinista decide y una persona aprueba cualquier acción irreversible.
- 87% de las alertas críticas resueltas automáticamente con ~97% de precisión, con un circuit breaker que reduce la autonomía si cae la precisión.
- Seguridad de IA agéntica por diseño: defensa en capas contra prompt injection, filtrado de salidas de herramientas, memoria del agente endurecida contra envenenamiento y una puerta de evaluación de LLM en CI.
- Orquestador multi-agente en shadow deployment: agentes en sandbox, aprobaciones firmadas HMAC, niveles de autonomía y kill switch.
Senior Security Engineer
Tealium · Remote, Canary Islands
- Construí la plataforma de detection-as-code en Panther SIEM: cientos de detecciones en cloud, identidad, SaaS y endpoint, con tests unitarios y despliegue automatizado.
- Primeros flujos de triaje asistido por IA y la arquitectura de integración MCP que conecta agentes de IA con las herramientas de seguridad.
- Compliance-as-code para SOC 2, ISO 27001 y NIST 800-53, más monitorización y cobertura SIEM para entornos regulados por HIPAA.
- Re-arquitectura event-driven de EC2 a AWS Lambda con S3 triggers; consultas del data lake SIEM optimizadas de más de 3 minutos a unos 20 segundos.
Cyber Security Engineer
The Workshop · Malaga, Spain
- Zero Trust en entornos AWS e híbridos: hardening de IAM, service control policies, WAF y logging de auditoría centralizado.
- Operación de NGFW, IDS/IPS, WAF, SIEM y EDR; compliance continuo (SOC 2, ISO 27001, NIST) con logging centralizado.
Ingeniero de Plataforma
The Workshop · Malaga, Spain
- Cloud híbrido en OpenStack y VMware con Infrastructure as Code (Terraform, Ansible AWX, Puppet) y pipelines CI/CD.
- Infraestructura multi-sede: segmentación de red, hardening y disaster recovery.
Ingeniero Cloud Senior
eSentire · Cork, Ireland
- Gestión de infraestructura AWS para servicios de detección y respuesta gestionada (MDR), asegurando alta disponibilidad y postura de seguridad
- Gestión de incidentes L2/L3 para VMware vSphere/vROps. Diseño de pipelines ETL y optimización de consultas para procesamiento de datos de alto volumen
- Líder técnico en proyectos de infraestructura, supervisando planificación, ejecución y entrega de SLAs
Ingeniero de Soporte L2/L3
VMware · Cork, Ireland
- Soporte experto para VMware vSphere y vROps en entornos enterprise
- Liderazgo de troubleshooting multi-plataforma en networking, almacenamiento y virtualización
Carrera Anterior
Havas Media, Wincor Nixdorf, Roche, A&O Systems + Services · Ireland & Spain
- Havas Media, Wincor Nixdorf y Roche (Madrid, 2013-2016): sistemas y operaciones IT, administración VMware, DBA (PostgreSQL/MySQL/Oracle) y service desk L1-L2.
- A&O Systems + Services (Las Palmas, jul 2010 - nov 2013): ingeniero de soporte IT en placements de cliente en Xerox (diagnóstico y reparación de flotas de impresoras) y Vodafone (soporte IT L1-L2 y service desk).
Formación y Certificaciones
MSc Cybersecurity
UNIR — Universidad Internacional de La Rioja · 2019 — 2021Coautor de un benchmark peer-reviewed de herramientas de análisis de malware Android (MDPI Electronics, 2024). DOI: 10.3390/electronics13112103
Higher Diploma in Cloud Computing
National College of Ireland · 2017 — 2019Diploma Multiplatform App Development
IES El RinconDiploma Telecommunications Systems
IES PolitecnicoCertificaciones
Libros y recursos
Guías prácticas y herramientas gratuitas para asegurar sistemas de IA.
Blindar Agentes IA
La guía práctica para defender agentes de IA en producción: modelos de amenaza, patrones de defensa y playbooks de incidentes.
Consigue el libro → FreeDetection Engineering Starter Kit
Gratis: 3 plantillas de detección listas para producción y prompts de triaje con IA para operaciones de seguridad.
Descarga gratis →Último del Blog
264.000 Personas Están a Punto de Instalar un Harness de Agentes IA. Haz Esta Auditoría de 5 Minutos Primero.
Everything Claude Code superó las 264k estrellas y está bien construido de verdad. Esa popularidad es el punto: popular no es lo mismo que auditado por ti. La auditoría de 5 minutos que paso a cualquier harness de agentes antes de confiar en él.
Leer más →Corrí Mi Auditor de Agentes Contra los Repos Más Votados. Encontró Bugs Reales, y Me Dejó en Evidencia.
Corrí mi auditor de agentes open-source contra dos de los repos de agentes más comentados de GitHub. Encontró servidores MCP sin pinear, hooks fuera del modelo e instaladores arriesgados, y también marcó defensas de inyección como ataques y sustantivos como acciones destructivas. El antes y el después honesto.
Leer más →Tu lista de bloqueo hace match dentro de las palabras
Perdí datos reales durante semanas por un término de bloqueo de tres letras que coincidía dentro de una palabra inocente. Los filtros de exclusión no dan error cuando se equivocan: simplemente quitan cosas, y ‘cero resultados’ es idéntico a ’no hay tales datos’. Una historia sobre matching por substring, límites de palabra, y por qué el filtro más peligroso es el que nunca ves dispararse.
Leer más →